OBSERVE
Collecter les événements de sécurité approuvés et construire le contexte autour des actifs, identités et comportements.
Sentinel est développé comme plateforme défensive qui observe les événements de sécurité, analyse les relations, rend le risque explicable et place la réponse sous des limites explicites de politique et d’autorité. L’objectif n’est pas plus d’alertes, mais une action mieux justifiée tout en préservant les preuves.
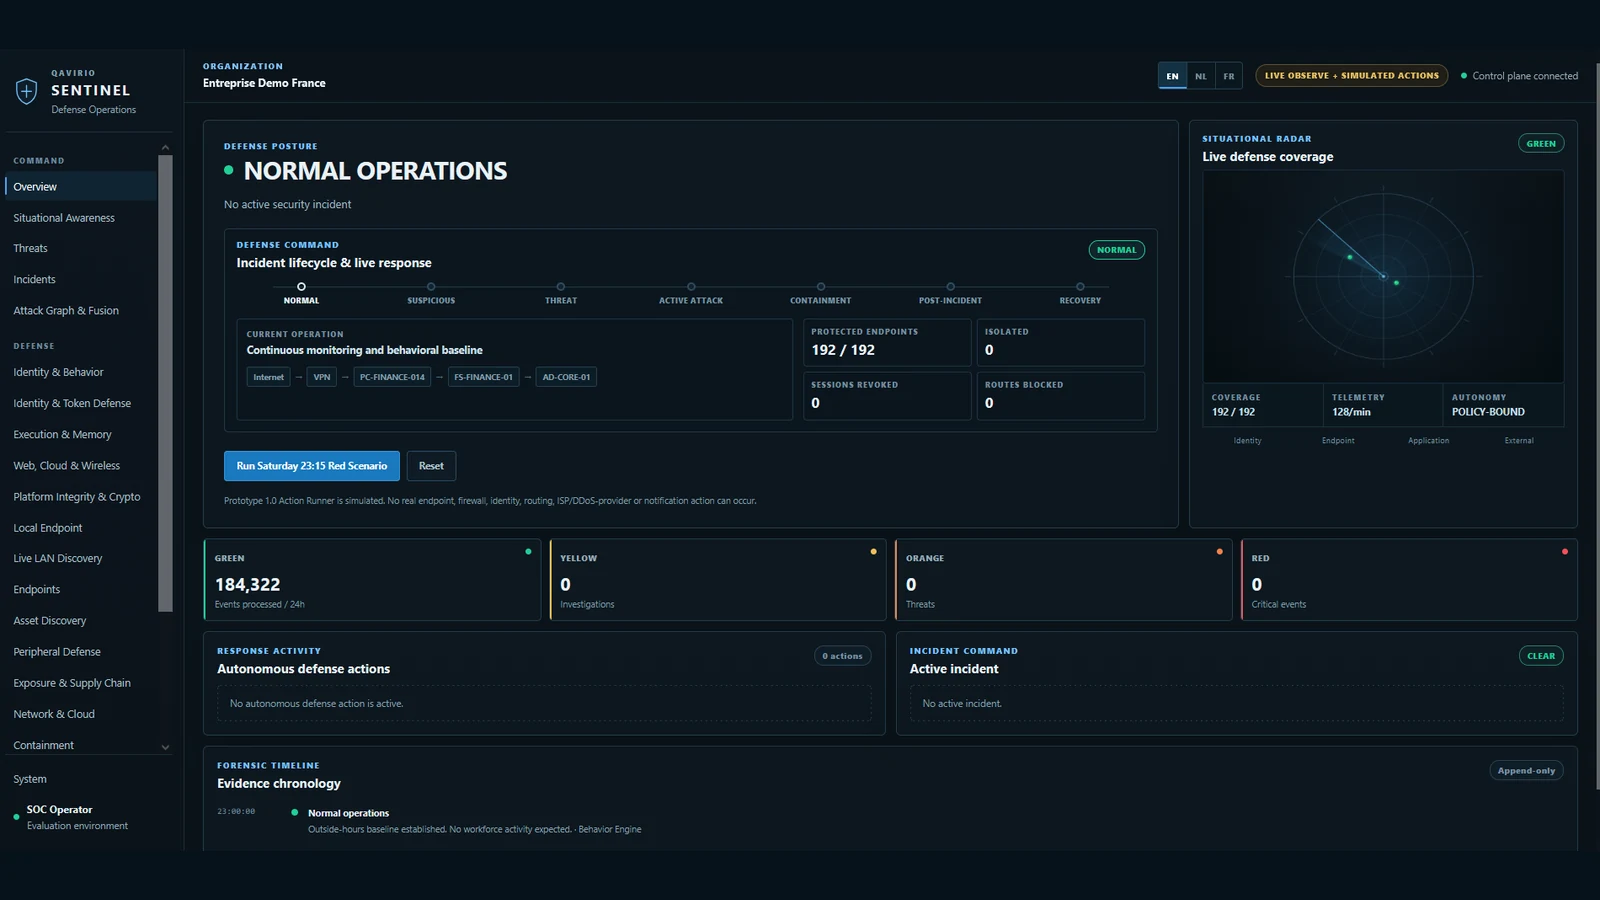
Les grands écrans montrent comment informations, rôles et actions fonctionnent réellement ensemble.
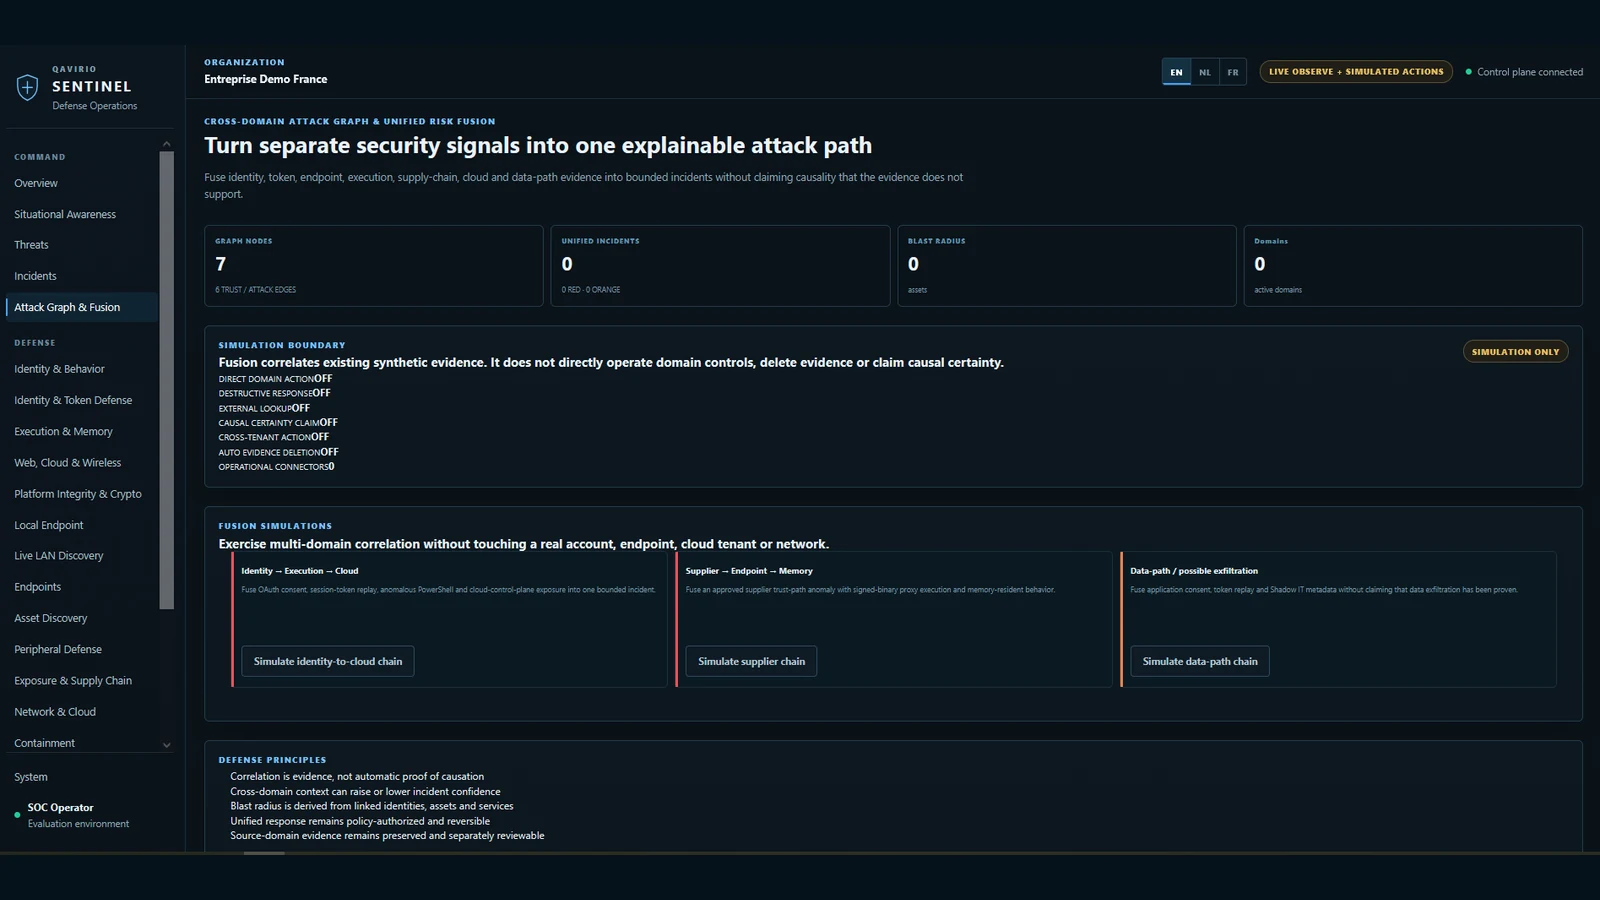
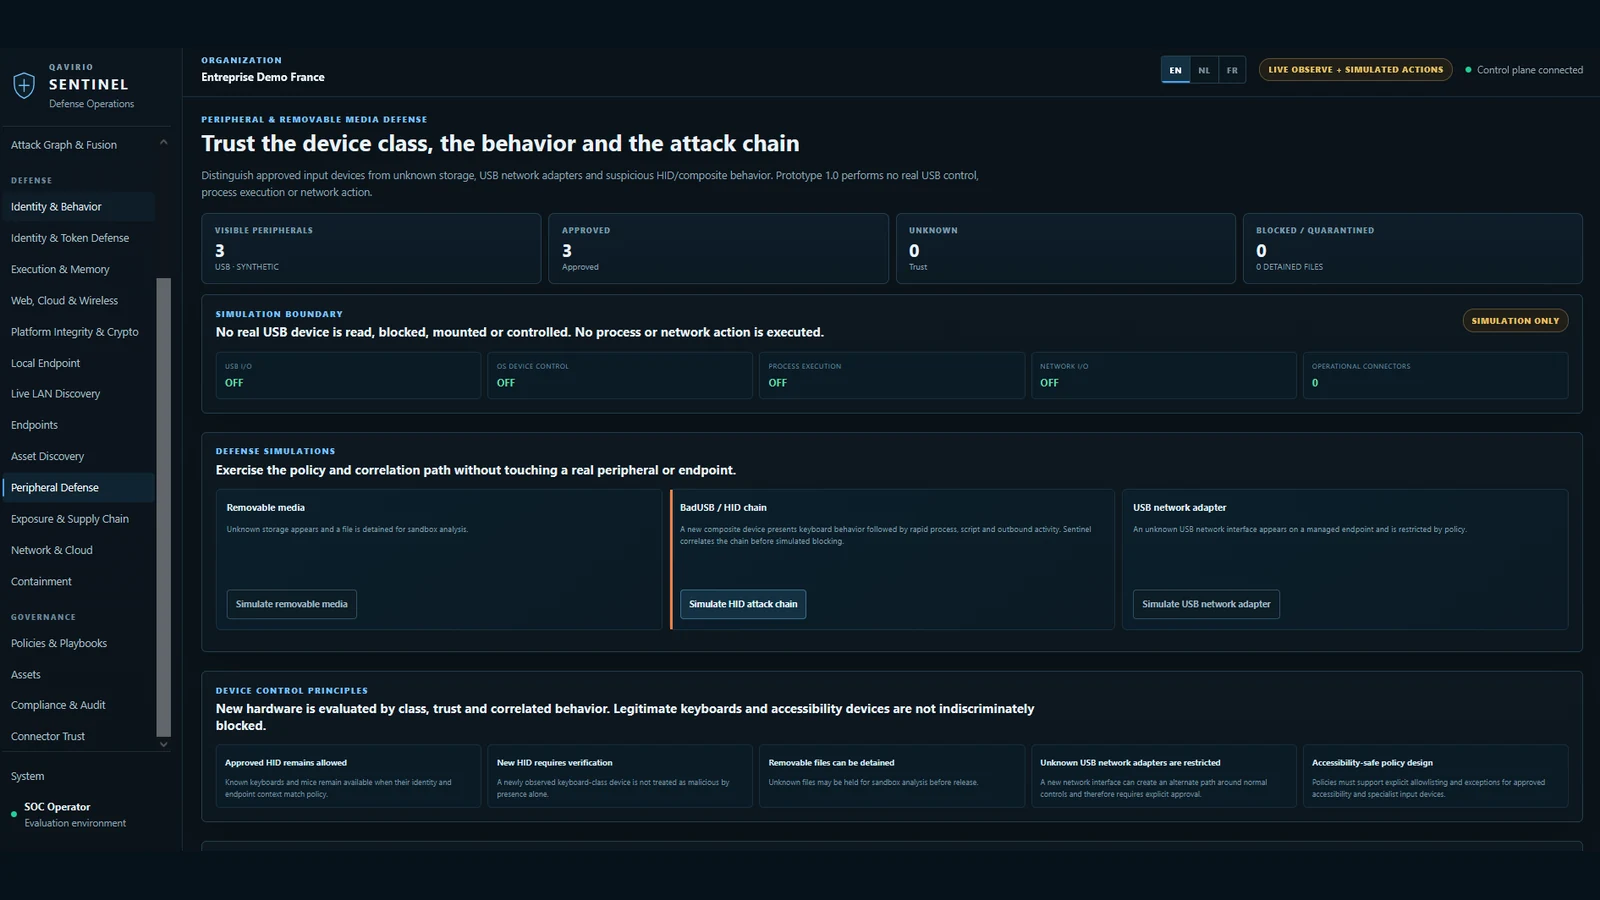
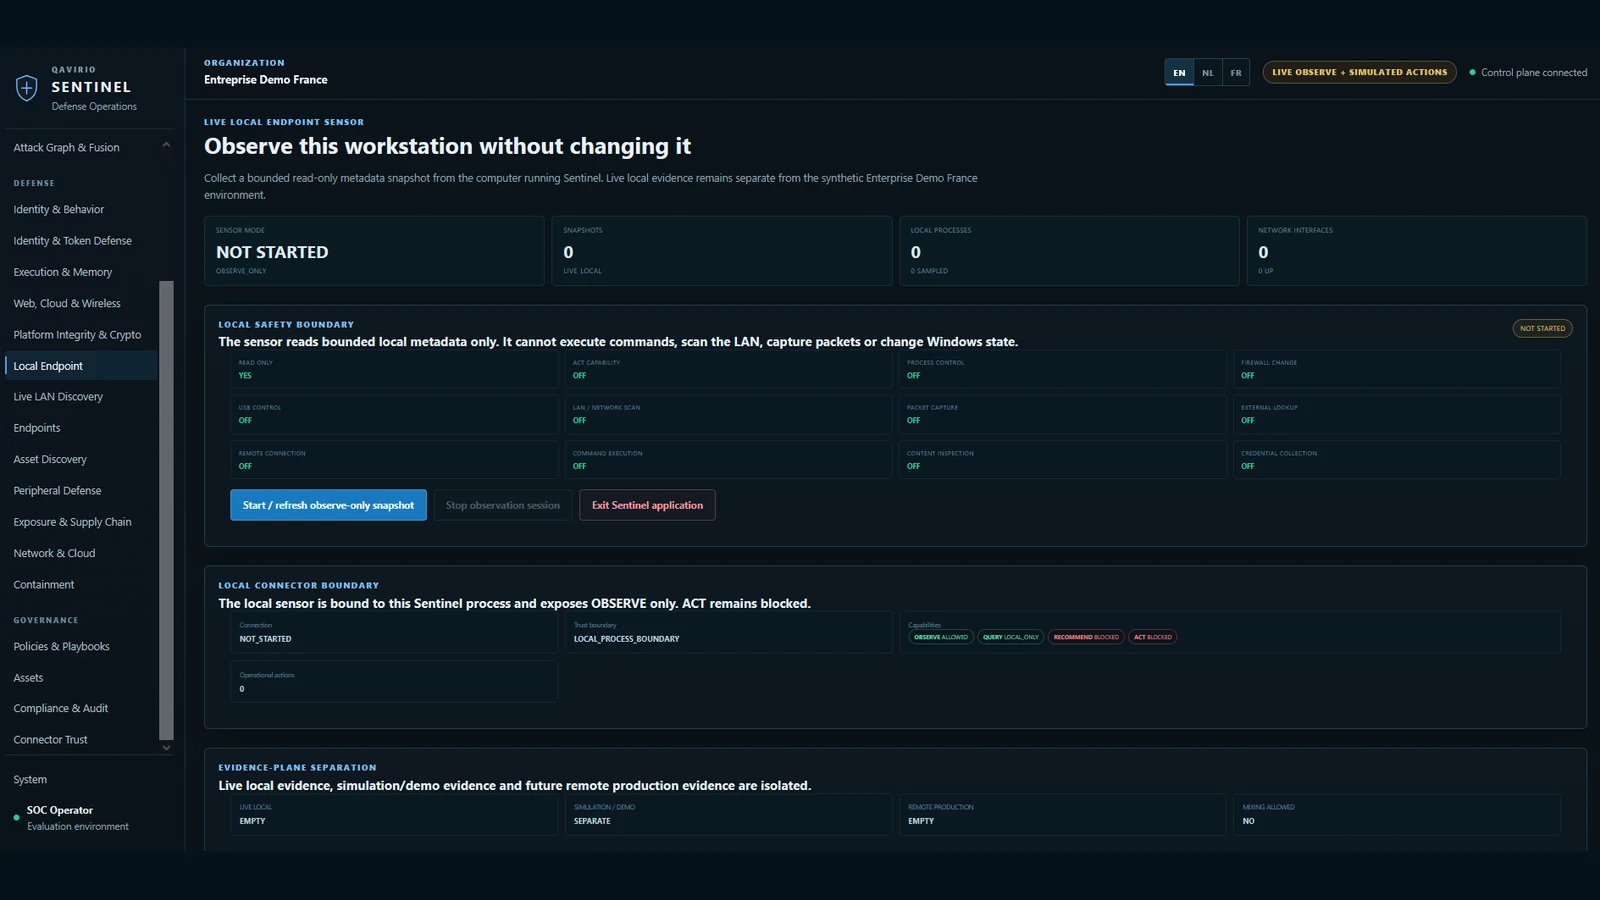
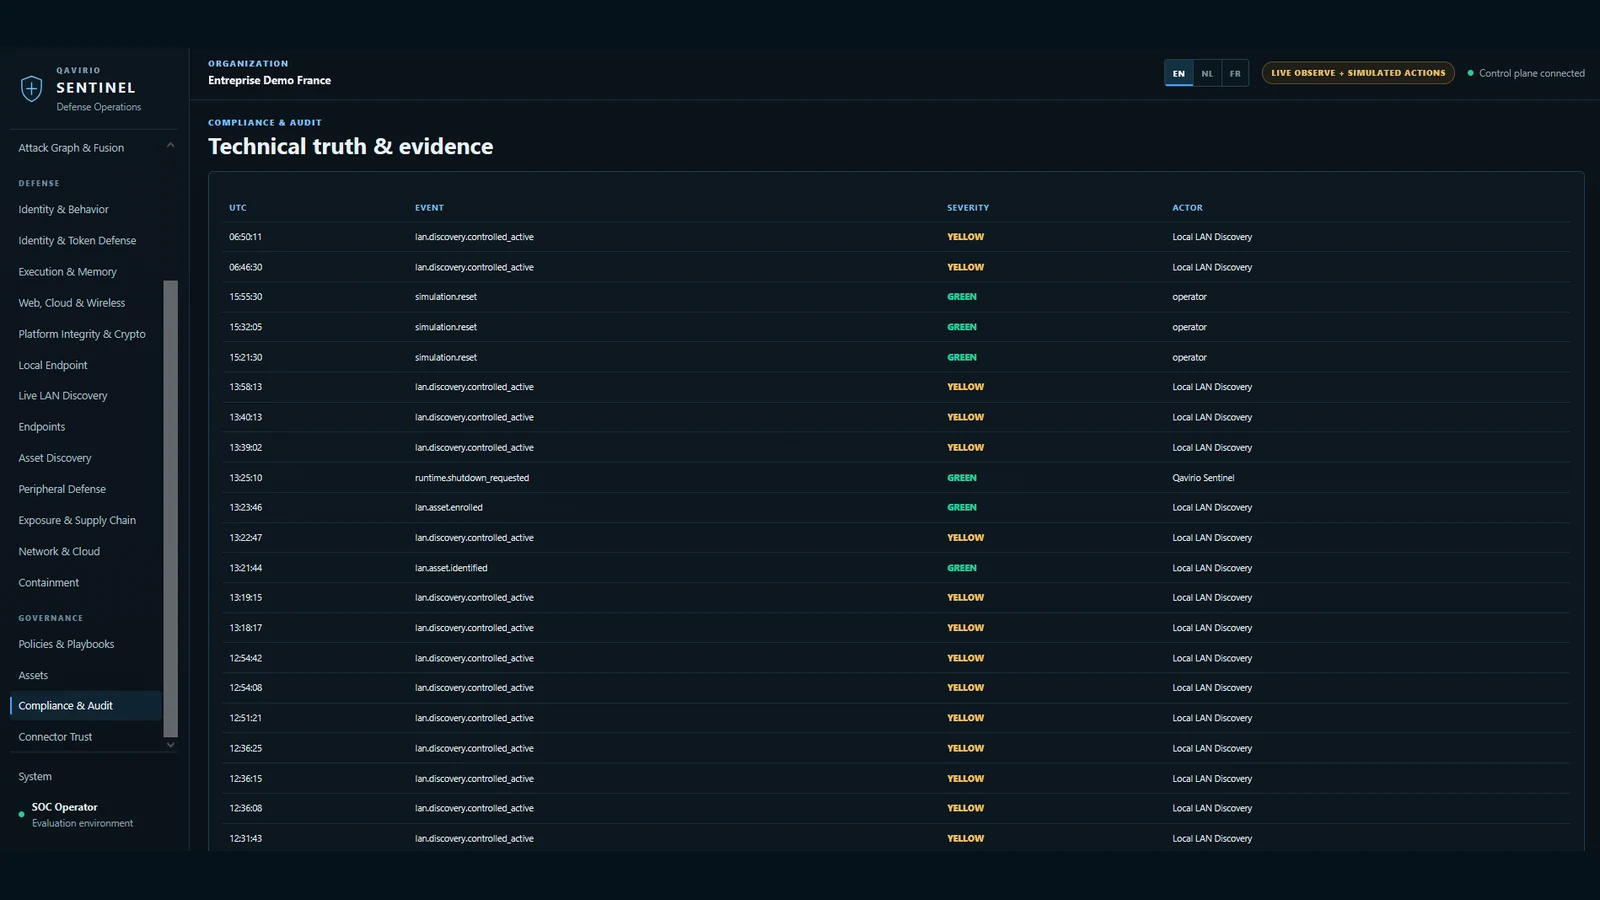
Les environnements modernes produisent beaucoup de télémétrie et d’alertes. Sentinel explore un modèle où observation, analyse assistée par IA, politique et contrôle humain restent séparés. La plateforme est explicitement défensive et n’est pas conçue comme une boîte noire autorisée à modifier sans limite la production.
Collecter les événements de sécurité approuvés et construire le contexte autour des actifs, identités et comportements.
Analyser corrélations, anomalies, confiance et explications alternatives.
Évaluer la réponse possible selon politique, rôle, sévérité et autorité explicite.
Uniquement une réponse autorisée et bornée ; les actions à fort impact restent guidées par politique et autorisation.
Une fonctionnalité n’a de valeur que si elle rend une tâche, une décision ou un transfert plus simple et contrôlable.
Relier les événements aux identités, endpoints, services et contexte réseau.
Utiliser confiance, explications alternatives et corrélation sans donner à l’IA une autorité que la politique n’accorde pas.
GREEN, YELLOW, ORANGE et RED structurent la sévérité ; la réponse reste séparément limitée par politique.
Conserver timeline, acteur, politique, résultat et hashes/références utiles.
Le containment est conçu borné, autorisé et réversible lorsque possible.
On-premise/private cloud reste le modèle principal pour les environnements enterprise et publics sensibles.
Analyse alertes, contexte incident, sévérité et preuves.
Gère limites de politique, autorité et exigences assurance.
Évalue déploiement, intégrations, endpoints et recovery opérationnel.
Examine timeline, contrôles et justification sans opérer la sécurité.
Un événement n’est pas seulement marqué « suspect » ; l’analyste voit actifs concernés, événements précédents et justification de la sévérité.
Une action de containment n’est autorisée que si politique, rôle et sévérité le permettent explicitement.
Une équipe peut revoir signaux, décisions, overrides et actions ayant conduit au résultat.
Sentinel 2.1.0 sépare detection, policy, evidence et qualification. Le runtime LIVE_LOCAL observe ; les connecteurs opérationnels restent à zéro et ACT reste bloqué dans la ligne pilote qualifiée.
L’interface/API pilote fonctionne localement avec session navigateur par runtime et limites CSRF, Host/Origin et cross-origin.
Installed core, clean-machine evidence, qualification pilote externe et revue indépendante sont traités comme plans d’assurance distincts.
Les tests de tamper utilisent une copie staging temporaire de la release installée ; l’installation réelle n’est pas modifiée pour prouver un test négatif.
Nous ne citons que les composants effectivement utilisés dans cette ligne produit ou implémentation.
Ligne pilote locale installable et qualification du lifecycle.
Automatisation des contrôles clean-machine, install, acceptance, tamper et lifecycle.
Preuves release, qualification et support sous forme de données structurées.
Références hash pour installer, release et bundles de revue.
L’identité publisher est une gate distincte de l’intégrité des octets.
Le control plane pilote reste local et n’est pas exposé par défaut comme surface d’administration distante.
Sentinel suit une architecture en couches : connectors/events fournissent les observations ; analyse/corrélation produit hypothèses et sévérité ; la politique décide ce qui est permis ; l’audit conserve ce qui s’est produit. Une panne d’un connector externe ne doit pas faire tomber le cœur de détection.
Un connecteur n’est annoncé intégré qu’après validation du contrat, de l’authentification, de la gestion d’erreurs, des contrôles rate/abuse et de l’acceptance fournisseur ou client pertinente. Les connecteurs étudiés ou planifiés sont étiquetés comme tels.
Orientation principale enterprise/public sector pour conserver la télémétrie brute sous contrôle client.
Canaux externes d’intelligence/mise à jour lorsque explicitement autorisés, sans export automatique de télémétrie par défaut.
Analyse locale, IA externe optionnelle/désactivée et bundles de mise à jour contrôlés pour environnements plus stricts.
External Pilot Qualification & Deployment Assurance R1. Un release candidate pilote n’est pas une revendication de production généralisée ; pilote externe, assurance indépendante, signature et acceptance client restent des gates distinctes.
Un Pilot RC n’équivaut pas à une production-readiness généralisée. Qualification pilote externe, signature publisher, revue sécurité indépendante et acceptance client restent des gates distinctes.
Un premier échange porte sur l’objectif, les utilisateurs, les systèmes existants, les risques et le résultat souhaité — pas sur la vente du maximum de logiciel.