OBSERVE
Verzamel goedgekeurde security-events en bouw context op rond assets, identities en gedrag.
Sentinel wordt ontwikkeld als defensief platform dat security-events observeert, verbanden analyseert, risico’s uitlegbaar maakt en respons onder expliciete policy- en autoriteitsgrenzen plaatst. Het doel is niet méér alerts, maar beter onderbouwde actie met behoud van bewijs.
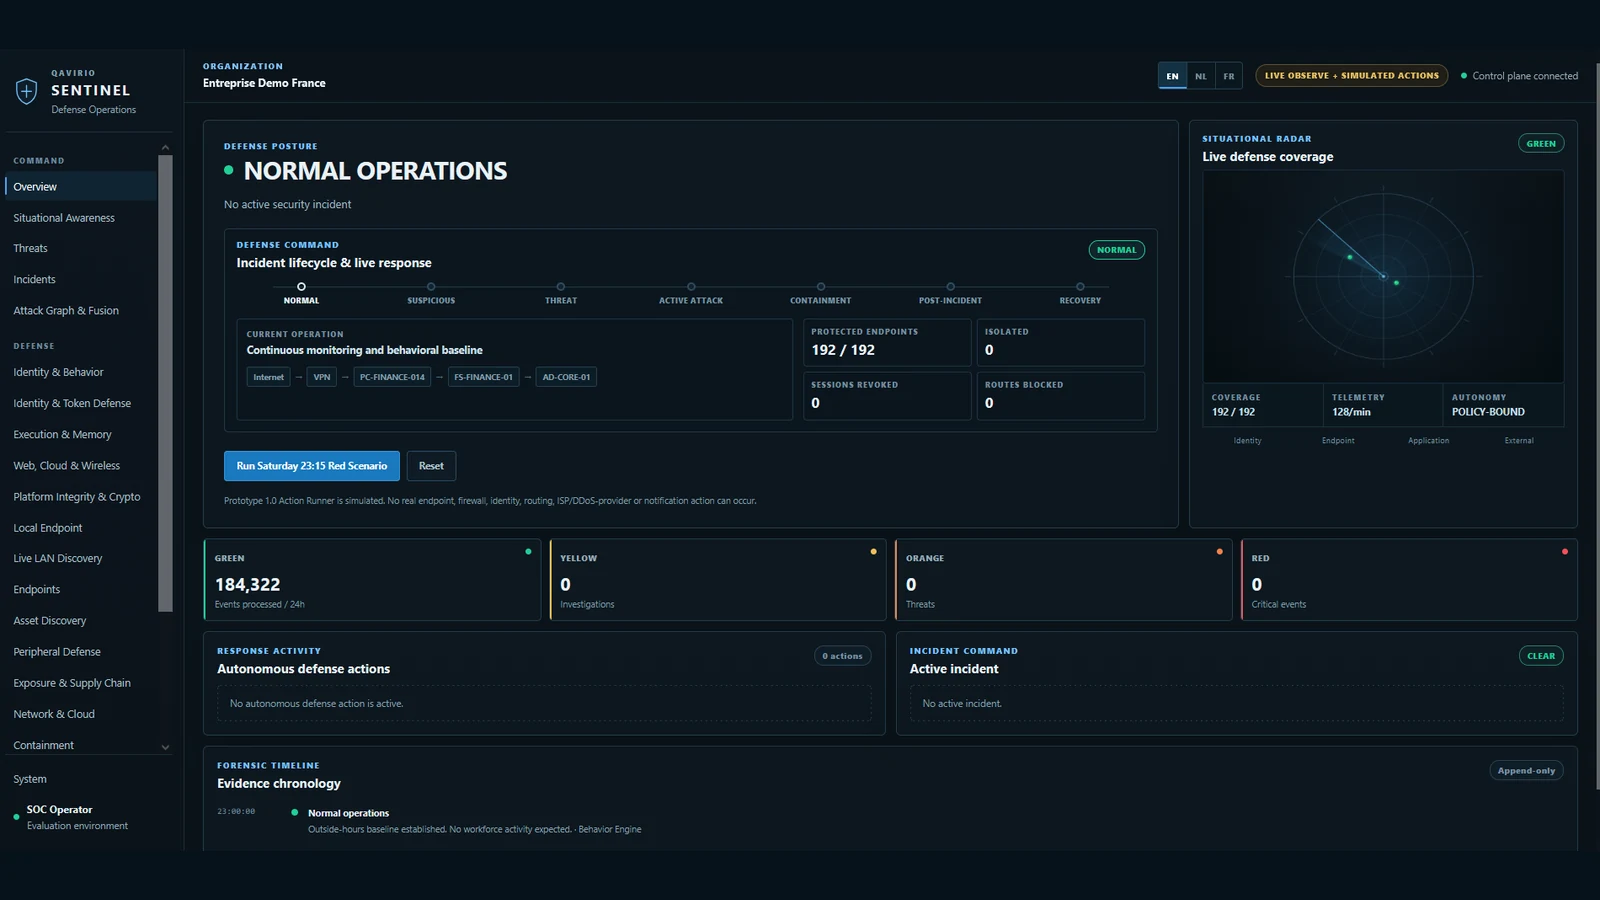
Grote productbeelden laten zien hoe informatie, rollen en acties werkelijk samenkomen.
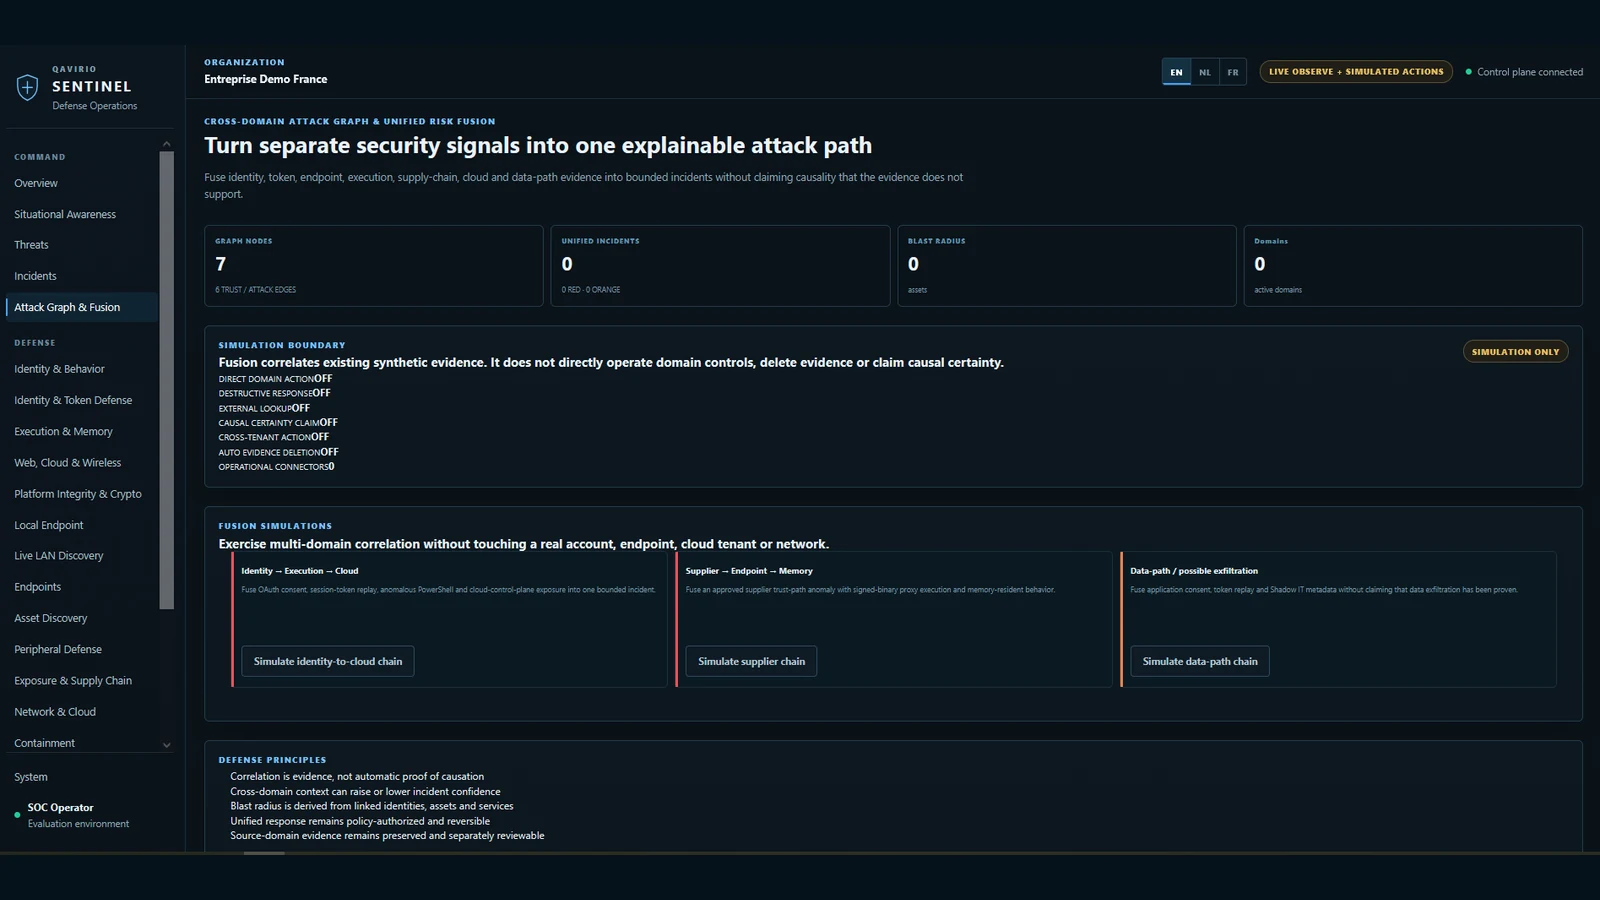
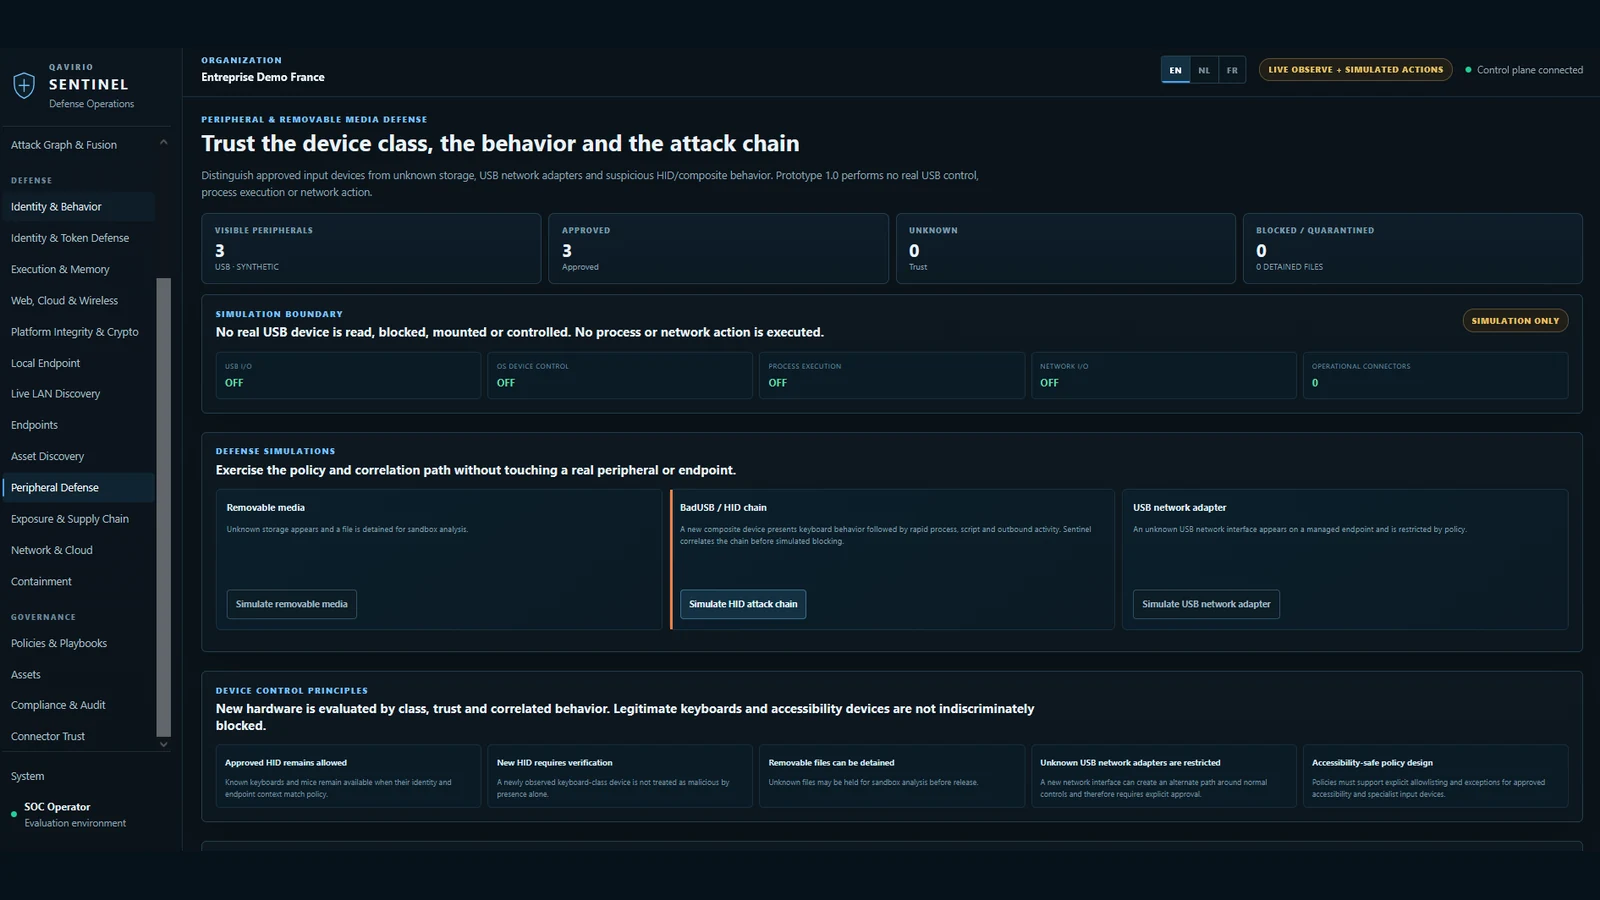
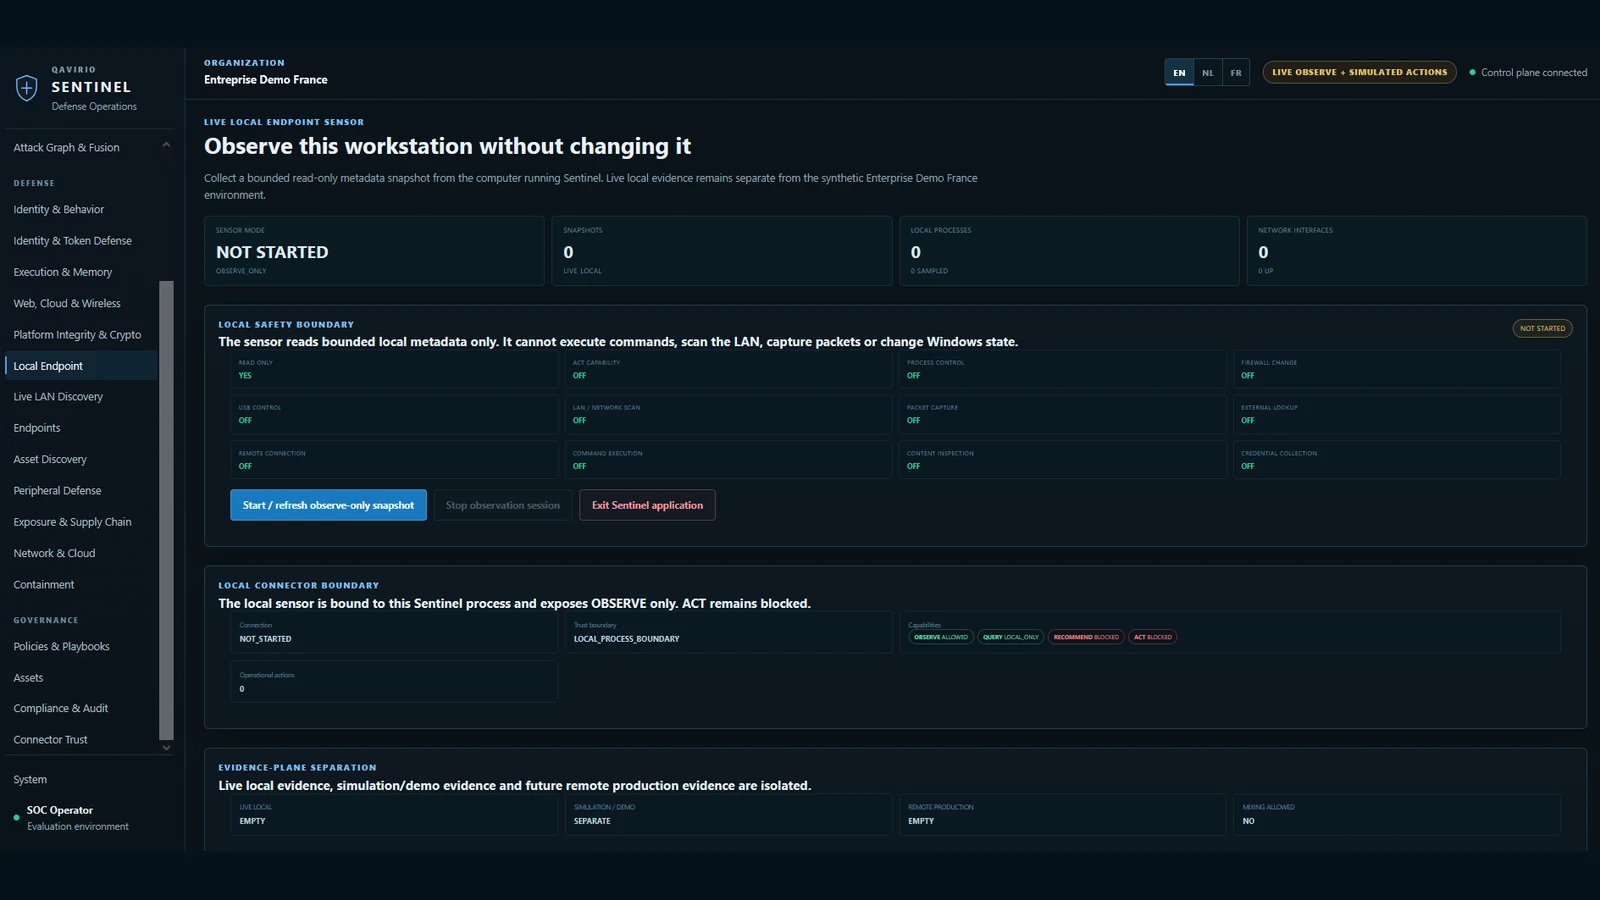
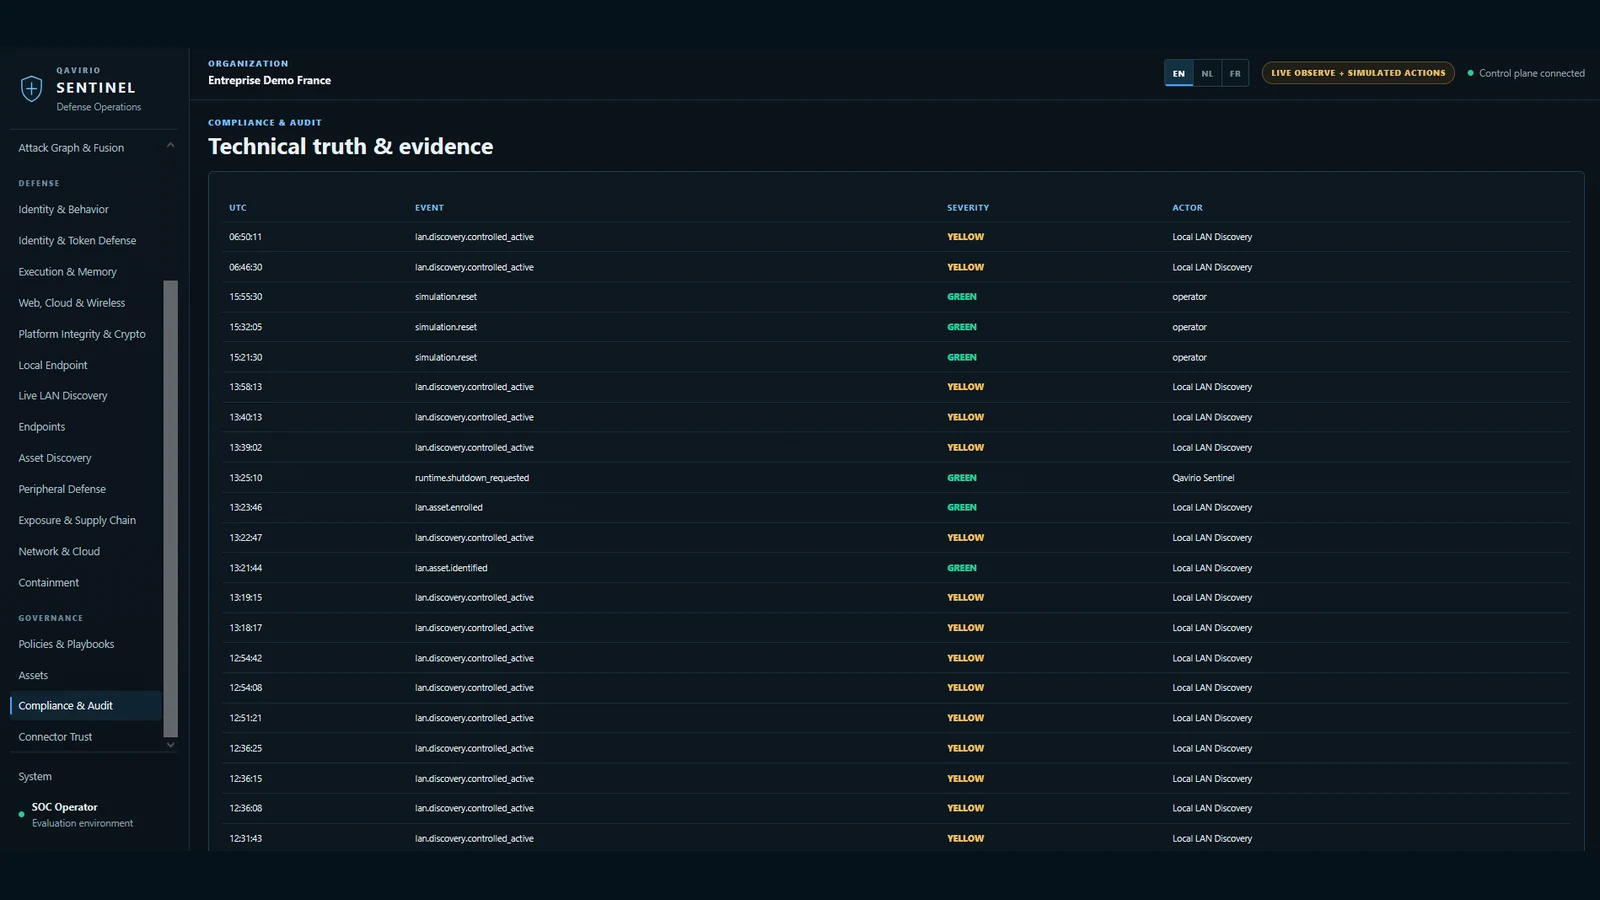
Moderne omgevingen produceren veel telemetry en alerts. Sentinel onderzoekt een model waarin observatie, AI-assisted analyse, policy en human control gescheiden blijven. Het platform is expliciet defensief en wordt niet ontworpen als black-box systeem dat onbeperkt productieomgevingen mag wijzigen.
Verzamel goedgekeurde security-events en bouw context op rond assets, identities en gedrag.
Analyseer correlaties, afwijkingen, confidence en alternatieve verklaringen.
Toets mogelijke respons aan policy, rol, severity en expliciete autoriteit.
Alleen toegestane, begrensde respons; high-impact acties blijven policy- en authorisation-gestuurd.
Functies krijgen pas waarde wanneer ze een concrete taak, beslissing of overdracht eenvoudiger en controleerbaar maken.
Relateer security-events aan identities, endpoints, services en netwerkcontext.
Confidence, alternatieve verklaringen en correlation gebruiken zonder AI autoriteit te geven die policy niet toestaat.
GREEN, YELLOW, ORANGE en RED structureren ernst; respons wordt apart door policy begrensd.
Bewaar timeline, actor, policy, outcome en relevante hashes/referenties voor reconstructie.
Containment wordt begrensd, geautoriseerd en waar mogelijk omkeerbaar ontworpen.
On-premise/private cloud blijft het primaire ontwerpmodel voor gevoelige enterprise- en publieke omgevingen.
Onderzoekt alerts, incidentcontext, severity en evidence.
Beheert policygrenzen, autoriteit en assurance-eisen.
Beoordeelt deployment, integrations, endpoints en operationele recovery.
Beoordeelt timeline, controles en onderbouwing zonder securityoperaties te hoeven uitvoeren.
Een event wordt niet alleen als “verdacht” gemarkeerd; de analist ziet betrokken assets, eerdere events en de onderbouwing van de severity.
Een mogelijke containment-actie wordt alleen toegestaan wanneer de ingestelde policy, rol en severity dit expliciet toelaten.
Een team kan terugzien welke signalen, beslissingen, overrides en acties tot de uiteindelijke uitkomst leidden.
Sentinel 2.1.0 scheidt detection, policy, evidence en qualification. De LIVE_LOCAL runtime observeert; operationele connectors blijven nul en ACT blijft geblokkeerd in de gekwalificeerde pilotlijn.
De pilotinterface/API werkt lokaal met per-runtime browser session, CSRF-, Host/Origin- en cross-origin grenzen.
Installed core, clean-machine evidence, external pilot qualification en onafhankelijke review worden als verschillende assuranceplanes behandeld.
Tampertests werken op een tijdelijke stagingkopie van de geïnstalleerde release; de echte installatie wordt niet aangepast om een negatieve test te bewijzen.
We noemen alleen componenten die aantoonbaar in deze productlijn of implementatie worden gebruikt.
Lokale installable pilotlijn en lifecycle qualification.
Automatisering voor clean-machine, install, acceptance, tamper en lifecycle checks.
Release-, qualification- en supportevidence als gestructureerde reviewdata.
Hashreferenties voor installer, release en reviewbundles.
Publisher identity is een aparte trustgate naast byte-integriteit.
Pilot control plane blijft lokaal en niet standaard als remote adminvlak gepubliceerd.
Sentinel volgt een gelaagd ontwerp: connectors/events leveren observaties; analyse/correlation produceert hypotheses en severity; policy bepaalt wat mag; audit bewaart wat is gebeurd. Externe connectors mogen een failure van zichzelf niet laten uitgroeien tot uitval van de detection core.
Een connector wordt alleen als geïntegreerd benoemd wanneer contract, authenticatie, foutafhandeling, rate/abuse controls en relevante vendor- of klantacceptatie daadwerkelijk zijn afgerond. Onderzochte of geplande connectoren worden als zodanig gelabeld.
Primaire enterprise/public-sector richting zodat ruwe telemetry onder klantcontrole kan blijven.
Beheerde externe intelligence/updatekanalen waar expliciet toegestaan, zonder automatische telemetry-export als standaard.
Lokale analyse, externe AI optioneel/uit en gecontroleerde updatebundels als deploymentdoel voor strengere omgevingen.
External Pilot Qualification & Deployment Assurance R1. Een pilot release candidate is geen claim van brede production-readiness; externe pilot, onafhankelijke assurance, signing en klant-specifieke acceptatie blijven afzonderlijke gates.
Een Pilot RC is niet hetzelfde als brede production-readiness. Externe pilotqualification, publisher signing, onafhankelijke securityreview en klant-specifieke acceptatie blijven afzonderlijke gates.
Een eerste gesprek gaat over doel, gebruikers, bestaande systemen, risico’s en gewenste uitkomst — niet over het verkopen van zoveel mogelijk software.